GMOのサイバー攻撃騒動や、WordPressのカスタマイズをしていると、必ず目にする「PHP」という言葉。
- 「名前は聞いたことあるけど、HTMLやCSSと何が違うの?」
- 「結局、Webサイトでどんな仕事をしているの?」
急にそう聞かれて、言葉に詰まってしまった経験はありませんか?
私自身、PHPがWebサイトを支える裏方のプログラミング言語であることは知っていたものの、「それがセキュリティとどう関係しているのか」という具体的な仕組みまでは答えられませんでした。
そこで本記事では、PHPの基本的な役割をわかりやすくおさらいしながら、「なぜPHPがセキュリティ対策で重要視されるのか」という関係性まで徹底的に深掘りして解説します!
PHPって何?基本的な役割を徹底調査!
Webサイトやブログを運営している人なら、一度は耳にしたことがある「PHP」という言葉。
私自身もブログ運営者として、当然何度も耳にしています。
ただ正直なところ、「WordPressと同じようにサーバー内で動いていて、ブログを裏で支えるプログラミング言語なんだな」くらいの認識しか持ち合わせていませんでした。
過去にHTMLやCSSを独学で勉強したことはあるものの、それすらも今となっては記憶があやふやな状態です。
今の時代、ブログを使えば専門知識がなくても発信できますし、最悪AIに指示を出してコードを生成してもらうこと(いわゆるバイブコーディング)すら可能な時代です。
プログラミング言語をスルーしたままサイトを作れてしまう環境だからこそ、「PHPという名前は知っていても、具体的に何なのかは分からない」という人は意外と多いのではないでしょうか。
では、具体的にPHPとはどんな役割を果たしているのでしょうか?
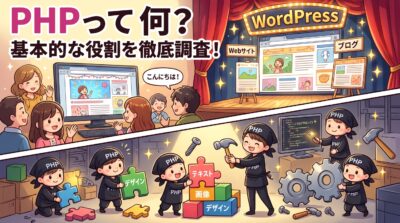
一言で言うなら、PHPはWebサイトの骨組みから機能までを裏で支える「舞台の黒子(くろこ)」のような存在です。
演劇の舞台で、背景や衣装(=HTML/CSS)がどんなに豪華でも、裏で黒子が動かないと場面転換や小道具の受け渡しができませんよね。
PHPはまさにその役割を果たしています。
例えば、AIのGeminiにログインしたとき、画面に『〇〇さん、こんにちは』と自分の名前が表示された経験はありませんか?
あのように「アクセスした人や状況に応じて、表示するメッセージや画像をパッと変化させる」のが、裏方であるPHPの大きな仕事です。
誰が見ても変わらない固定のメニューボタンを表示するのではなく、状況に合わせて裏からサーバーに働きかけ、動的なページを作り出す⋯
これこそが、PHPというプログラミング言語の正体です。
つまり、私たちが日常的に使っているWordPressこそ、まさに「PHPという黒子がフル回転している舞台」そのものです。
こうお話しすると、「えっ!?WordPressでPHPがフル回転しているってどういうこと?」「単に書かれた記事を表示しているだけじゃないの?」と首をかしげる方も多いと思います。
実は、私も最初は全く同じように思っていました。
記事を公開した瞬間にトップページへ自動でリンクが表示されるのは、PHPの機能なんだろうなとイメージできます。
ですが、「記事を書いて表示させるのに、なぜPHPが関係してくるの?」と不思議に思いますよね。
実はWordPressで書かれた記事は、管理上、テキスト・画像ファイル・デザイン(装飾)データなどが、すべて別々で保存・管理されているのです。
そして読者が「この記事が読みたい!」とリンクをクリックしたその瞬間に、裏でPHPが瞬時に動いて、バラバラのパーツを1つの記事として綺麗に組み合わせて表示してくれています。
この仕組みを知ったとき、私も「なるほど…!だからWordPressという舞台で、PHPが黒子としてフル回転して裏方処理をしてくれているんだ」と腑に落ちました。
はっきり言ってPHPは、HTMLやCSSのように「見た目のデザイン」として目に見えるような変化をもたらすわけではないため、その実態はとても分かりづらいです。
しかし、完成した記事のリンクをトップページへ自動追加したり、別々に保管された記事のパーツを組み合わせて読者の読みたいタイミングでパッと提供したりと、非常に面倒な処理を裏で器用にこなし続けてくれている存在なのです。
そう考えると、PHPはWebサイトを運営する私たちにとって、まさに「いなくてはならない縁の下の力持ち」と言えますね。
なぜ黒子(PHP)がサイバー攻撃に狙われるのか?WAFとの切っても切れない関係
前の章でもお伝えした通り、PHP自体は、裏でフル回転で動く黒子としてブログのパーツを組み立てて記事を表示させたり、はたまたトップページに記事のリンクを入れたりしてくれる優秀な縁の下の力持ちでしかありません。
あくまで、訪問者のリクエストに応じて指示通りに動く真面目な裏方(黒子)さんです。
つまり、PHPは「セキュリティを守るためのツール」という話ではありません。
なのに、GMOへのサイバー攻撃の一件で「PHPがウンタラカンタラ…」とあれこれ関心を持ち、その事を材料にマウントを取って息巻く人までも一部で出ていたのは何故なのでしょうか?
※GMOインターネットグループへのサイバー攻撃の一件に関しては、別途記事にしていますので、気になる方はそちらも併せてご覧ください。
関連記事:GMOを襲ったサイバー攻撃の理由は?背景と個人でできる対策を徹底解説!
実は今回のサイバー攻撃とPHPは、ある部分で大きな関係性を持っていたことがあらためてわかりました。
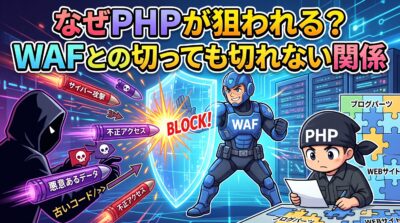
というのも、PHPは生真面目に「渡された指示」を実行してしまう性質を持っているため、お問い合わせフォームや検索窓、ログイン画面などから、注文票にこっそり「変な命令(不正なプログラムコード)」を混ぜて黒子に渡されても、気づかずにそのまま実行してしまうのです。
例えば、
- 「保存箱(データベース)にある個人情報を全部持ってきて!」
- 「記事の代わりに、怪しいサイトへのリンクを画面に表示させて!」
など、悪意ある不正要求でもそのまま受け入れて、個人情報を盗まれたりサーバーそのものを乗っ取られたりしてしまいます。
PHPはただのプログラムなので、良くも悪くも指示された通りに動いてしまうのです。
しかも攻撃者(ハッカー)たちは、PHPの中でも「悪用しやすい古いコード(命令文)」や、プログラムの開発後にどうしても出てきてしまう「プログラムの隙間(バグ)」を狙って攻撃を仕掛けてきます。
これを例えるなら、ガットがボロボロで網目に穴が開いているテニスラケットで、飛んできたボール(悪意ある攻撃)を打ち返そうとしても、穴をすり抜けて後ろに突き抜けてしまうような状態です。
本来ならば攻撃をしっかり受け止めて弾き返すべきなのに、それができないのですから、サイバー攻撃を受けてしまうのも納得ですよね。
ニュースなどでPHPとともに「脆弱性(ぜいじゃくせい)」という言葉をよく耳にしますが、要するに、
- 悪用されやすい古いコード(命令文)
- 開発後に浮き彫りになってしまったプログラムの隙間(欠陥)
のことをまとめて「脆弱性=ボロボロのガット」と呼んでいたというわけです。
セキュリティ上でのPHPの捉え方
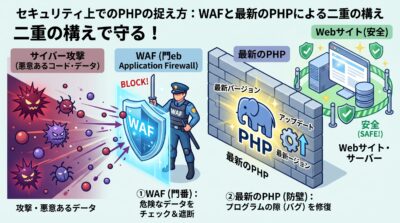
ここまでの話で、ニュースなどで「脆弱性」という言葉とともにPHPの名前が挙がる理由は整理できたかと思います。
ですが、先ほどもお話しした通り、仮にPHPの脆弱性が改善された(本体の穴が塞がれた)からといって、それだけでWebサイトのセキュリティ対策が完璧になるわけではありません。
たとえば、四方八方から同時に無数のテニスボールが飛んできたら、どれほど実力のあるトップ選手であっても、すべてのボールを打ち返すことはできず、何個かは後ろへ通してしまいますよね。
それと同じで、悪意あるコードや攻撃を短時間に大量に浴びせられたら、いくら最新のPHPだからといって、それだけで攻撃を受け止めさせる(耐えさせる)のは限界があります。
万が一、処理の隙間を突かれて壁を突き破られてしまえば、最悪の場合、個人情報を盗まれたりサイトを乗っ取られたりする恐れもあります。
そこで登場するのが、レンタルサーバーのセキュリティ機能などでもよく耳にする「WAF(Web Application Firewall)」です。
※WAFについての詳しい仕組みは以前の記事で解説していますので、気になる方はぜひそちらもご覧ください。
関連記事:WAFとは?GMOサイバー攻撃で注目の理由とファイアウォールとの違い
WAFは、送信されてくるデータやコードの中に潜む危険な攻撃を厳しくチェックし、未然にブロックしてくれる「データ・コード専門の門番(ガードマン)」です。
PHPに届く直前でアクセスを監視し、少しでも違和感を覚えたら即座にシャットアウトしてくれます。
とは言え、WAFも100%完全というわけではありません。
万が一、WAFの手荷物検査をすり抜けてPHPに直接攻撃が飛んでくる可能性もゼロではないでしょう。
だからこそ、
- PHP本体の最新化: 古いコードを廃止し、プログラムの隙(バグ)を修復した最新バージョンにしておく
- WAFの設置: 手前にデータ・コード専門の門番(WAF)を置いて門前払いする
この「二重の構え」にしておくことこそが、Webサイトの本当のセキュリティ対策になるというわけです。
「PHPは直接セキュリティを守る道具ではないのに、なぜセキュリティの話題で何度も登場するの?」という疑問に対する答えは、まさにこの「切っても切れない密接な関係」にあったというわけですね。
非エンジニアの私たちがやるべき「たった2つの防犯対策」
ここまで「PHPという黒子の性質」や「なぜ攻撃に狙われるのか」についてお話ししてきましたが、
- 「じゃあ、プログラミング知識がない私たちが具体的にやるべきことって何?」
- 「コードが書けないと、サイトを守ることはできないの?」
と疑問に思いますよね。
結論から言うと、難解なコードを書いたり勉強したりする必要は1ミリもありません!
そもそも、エンジニア(また、同等のスキルを持つもの)でなければ、セキュリティ対策できないようでは、レンタルサーバーサービスなんて危なっかしくて利用できません。
私たちユーザーが、例え、セキュリティに長けたスキルを持ち合わせていなくとも、最低限度の理解力でセキュリティ対策出来る準備を各企業はしてくれています。
今回GMOは、結果的にではあっても、その責務を怠ってしまったために、ユーザー側がしっかりセキュリティ対策を行いながらもその壁をすり抜けてサイバー攻撃による被害を受けてしまったと言われています。
では、私たちがPHPやWAFを利用していくうえで意識すべきセキュリティ対策とは一体何なのでしょうか?
ユーザーが意識すべきセキュリティ対策
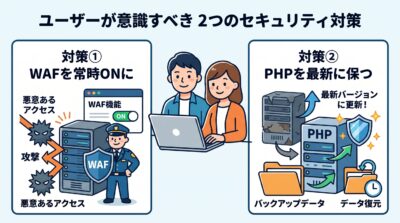
その対策は主に2つあります。
対策①:レンタルサーバーで「WAF」を常時ONにしておく
1つ目の対策は、第2章で登場したガードマン「WAF(Web Application Firewall)」をしっかり有効化(ON)にしておくことです。
ConoHa WINGやXserverなどの主要なレンタルサーバーでは、初期状態からWAF機能が備わっており、ボタン一つでON/OFFを切り替えられるようになっています。
これをONにしておくだけで、悪意あるアクセスがPHPという黒子に届く手前で、ガードマンが24時間体制で手荷物検査を行い、危険な攻撃を自動で弾き飛ばしてくれます。
ただ、WAFは超生真面目で、どんなコードでも違和感を覚えるものは平然と弾き飛ばしてしまう傾向が見られます。
そのため、WAFの記事でも解説はしていますが、新しいプラグインなどをWordPressで導入する際に、「403 Forbidden(閲覧権限がありません)」といったエラーが出るケースも珍しくありません。
そんな時は焦らず、「一時的に管理画面でWAFをOFFにして設定を保存し、作業が終わったらすぐにONに戻す」という対応していきましょう。
「作業中だけ鍵を外し、終わったらすぐ鍵を閉める」というイメージを持っておけば、WAFの誤作動にも落ち着いて対処できますよ。
対策②:定期的に「PHPのバージョン」を最新に保つ
2つ目の対策は、「PHPのバージョンを定期的に最新に更新すること」です。
どれだけ手前に優秀なガードマン(WAF)を置いていても、裏方のPHP本体がボロボロのテニスラケット(=古いコードやバグという穴が開いた状態)のままだと、万が一ガードマンをすり抜けられた時に一発で被害を受けてしまいます。
だからこそ、開発チームが穴を塞ぎ古いコード(命令文)を使えなくしてくれた「最新のガット(最新バージョン)」に定期的に張り替えておく必要があります。
具体的には、レンタルサーバーの管理画面にある「PHPバージョン切替」の項目から、推奨されている最新のバージョンを選択して保存ボタンを押すだけで完了します。
※もしバージョンアップして、何かしらの不具合が出た場合は、また元のバージョンに戻せば大抵の場合復旧しますのでご安心ください。(万が一復旧できなかった場合は以下の方法で対応して下さい)
- サーバー管理画面を開く
- 自動バックアップをクリック
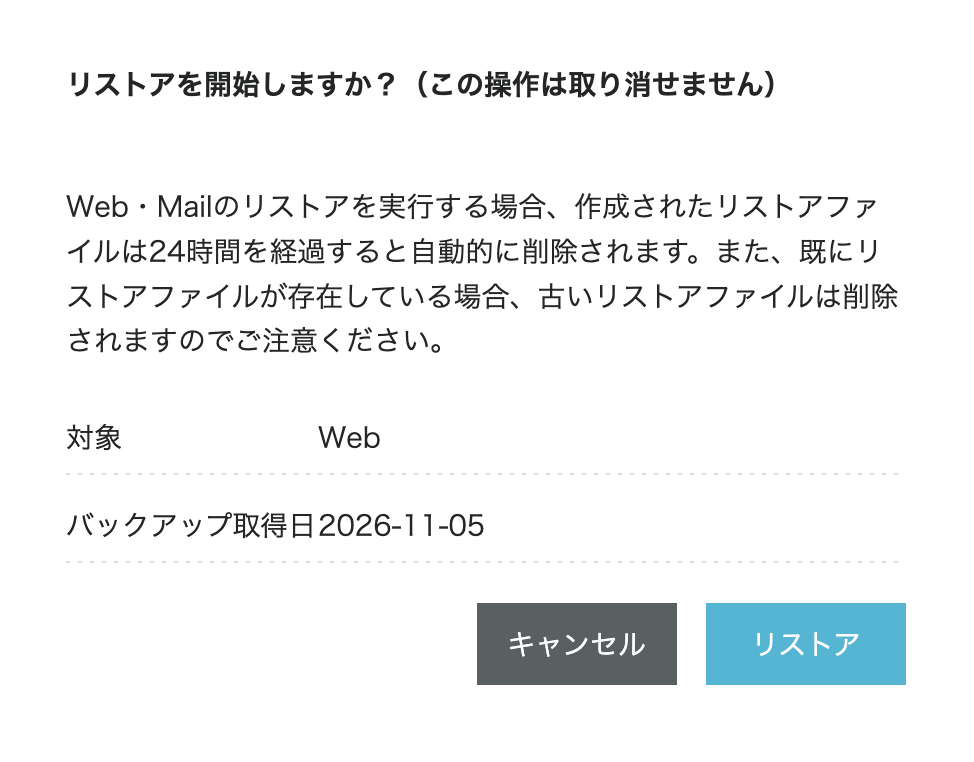
- バックアップの内容(バックアップ取得日・Web・Mail・DB)が表示されるので、その中のWeb・DBのリストアをそれぞれクリック。
- 本当にリストアしていいか確認する旨の画面が表示(参考①の図参照)されるので、リストアボタンを押して復旧させる。
以上の手順を踏んで、WebとDBの日付を揃えておけば問題なく復旧できます。(以下の図参照)
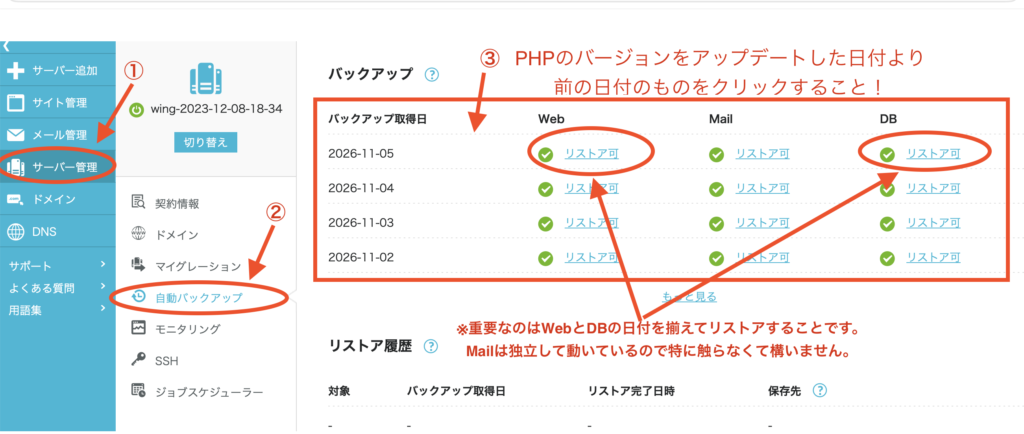
もしPHPのトラブルが生じた場合はこのように復旧対応しましょう。
【参考①】本当にリストアしていいか確認する旨の画面
以上、2つのセキュリティ設定を徹底するだけで、PHPの脆弱性を狙ったサイバー攻撃は大概護れます。
もちろん、今回のGMOインターネットグループのようにセキュリティ対策が万全でない場合や、はたまたサーバー側が脆弱性に気づかず放置していた場合は、どんなにユーザーがセキュリティ対策を施してもサイバー攻撃を受けるリスクは高いままです。
とはいえ、エンジニアでもない私たち一般ユーザーが、無闇にあれこれいじってしまうと、それこそ手が付けられないトラブルに見舞われるかもしれません。
あくまで出来る範疇でしっかりセキュリティ対策を取ることを念頭に置きつつ、被害を最小限で食い止められるようにしていきましょう。
まとめ
今回は、GMOのニュースでも話題となった「PHP」の役割を紐解き、非エンジニアのブログ運営者が難解なコードを書かずにサイトを守る「二重防御」と「具体的な操作」を解説しました。
PHPはサイトを動かす「黒子」、WAFは外側で攻撃を防ぐ「門番」です。
サイトを守るには、WAFを常時ONにしつつ、PHPを最新版に保って内側の隙をなくす二重の備えが欠かせません。
万が一、PHPの更新で画面が真っ白になっても、サーバー管理画面から「元のバージョンに戻す」か「自動バックアップからWebとDBをリストアする」だけで100%復旧できます。
難しいプログラミング知識は一切不要です。
まずは自分にできるセキュリティ設定をしっかり施し、安全にブログを運用していきましょう。
コメント