GMOインターネットグループのサービスを襲ったサイバー攻撃問題。
メディアでは「第3次世界大戦の幕開け」といったショッキングなワードが踊り、「食料備蓄の推奨」など不穏なニュースとして報じられ、ITに携わる身としても実に不気味な展開が進んでいます。
私自身、この件の影響かは定かではありませんが、ちょうどECサイトで購入した商品が勝手にキャンセルされたり購入履歴に反映されないといったトラブルに見舞われたばかり。
デジタル社会の脆さを実感し、とても他人事とは思えない出来事でした。
では、何故、このようなサイバー攻撃が起きたのか?
そして、私たちブロガーは「企業のセキュリティに任せておけば大丈夫」と言えるのでしょうか。
今回は、このニュースの裏側を整理しつつ、個人ブロガーが持つべき現実的なセキュリティの考え方について考察してみたいと思います。
GMOを襲った悪質なサーバー攻撃とは?
AIの登場によってITによる利便性が一段と高まりつつある今の社会。
ネット検索はもちろんのこと、文章や画像生成、はたまたバイブコーディングによるプログラム開発など、様々な用途で私たちの暮らしを便利にしてくれる一方、その利便性を悪用する輩も増えてきました。
今なお、何かと世間を騒がせているGMOインターネットグループに対するサイバー攻撃事件。
報道では、ついに国が立ち上がり、総務省を通じて「顧客のものとされる個人情報が公開されたサイトを遮断(ブロッキング)するよう通信会社等へ要請した」なんてニュースも出てくるほど、おぞましい話へと発展しています。
引用元ニュース記事:GMO不正アクセスの脅迫サイト 総務省が通信会社に強制遮断を要請
あくまで暫定的な処置だということらしいのですが、流出・公開されたサイトをそのまま放置しておくと、個人情報が盗まれて資産が奪われかねないだけでなく、あらぬ犯罪にまで悪用される恐れもあります。事態の深刻さを考えれば、遮断するのが一番の対策であることは理解できます。
ただ一方で、GMOのサービスを契約して利用しているユーザーからすれば、「なんで急にブロッキングまでされなきゃいけないの?」と不満の声が出るのも無理はない状況でしょう。
私自身はGMOと直接サービスを契約しているわけではないのですが、それでもつい先日、某ECサイトでスマホを購入しようとしたところ、突然サイト側から「安全上の理由」とだけ告げられ、注文をキャンセルされるという不可解な出来事が発生しました。
その頃はまだGMOの一件がニュースとして大きく明るみに出ていなかった時期で、何がなんだかさっぱりわかりませんでした。
「クレジットカードの情報がおかしかったのか?」「それとも不正ログインを疑われたのか?」と真相を確認しようとカスタマーサポートに連絡するも、要領を得ず……。
「安全上の理由で購入がキャンセルになりました」とだけ通達される一方で、その具体的な理由は愚か、同時に購入していたスマホケースの処理についてさえ一切説明がありませんでした。
こちらが問い詰めて初めて「スマホケースは購入できています」と意味不明な回答をし始める始末。
ちなみに、購入が確定されない限り購入履歴はもちろん閲覧履歴さえ消去される仕様とのこと⋯
もし購入できているなら、スマホケースも閲覧履歴に表示されていないといけません。
しかし、スマホ同様、スマホケースも購入履歴は愚か閲覧履歴も消去されていたのです。
「本当に購入できているのか?」と、私は疑わしくなり、その点も担当者に伝えたのですが、「スマホケースだけ購入できている」の一点張り。
最終的には勝手にチャットを打ち切られてしまい、途方に暮れるしかありませんでした。
このように、GMOと直接関係のない場所でも不気味な現象が起きているのが今のネット社会です。
今回の出来事がGMOの件と直接関係しているかどうかはわかりませんが、なんだか社会全体の雲行きが怪しくなっているのは否めません。
さて、話を戻しますが、日本中を震撼させたといっても過言ではない今回の衝撃的な事件は、一体どのように発生していったのでしょうか。
事の顛末を振り返ってみましょう。
始まりは2026年10月19日〜21日にかけてのこと。
GMOインターネットグループが提供するFX(外国為替証拠金取引)投資家向けなどのクラウド型デスクトップサービス「お名前.com デスクトップクラウド」の利用者から、「口座で勝手に不正取引が行われている」と通報が入ったことで事件が発覚します。
通報を受けて調査を開始したところ、全く知らない第三者がGMOのサーバー内に不正侵入していたことが判明。
なんと、単にクラウド上のサーバーが乗っ取られただけでは留まりませんでした。
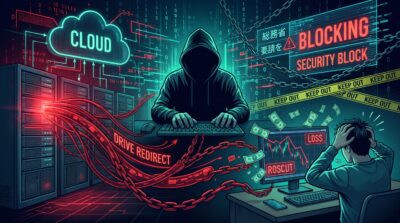
攻撃者はリモートデスクトップの「ドライブリダイレクト機能(接続元のパソコンとストレージを共有する仕組み)」を巧妙に悪用。
クラウド上の仮想サーバーを足がかりに、利用者が手元で使っているローカルPCの共有領域にまで侵入し、保存されていたブラウザのログイン情報や個人ファイルを次々と吸い上げていったのです。
さらに凶悪なことに、盗み出した認証情報を使ってFX取引ツール(MT4/MT5など)や金融口座へ不正にログイン。
不自然な大口取引や反復取引を意図的に行い、利用者の資金を強制ロスカットさせて証拠金を一瞬で吹き飛ばすという、壊滅的な「資産破壊工作」まで実行されました。
事態を重くみたGMO側も、一部サーバー環境で不正プログラムを発見したため、新規受付やコントロールパネルの停止、全サーバーのネットワーク切断という大規模な緊急停止措置をとらざるを得なくなりました。
しかし、なぜ専門知識を持たない一般ユーザーのローカルPCや大切な資産が、これほどまであっけなく晒されてしまったのでしょうか?
また、GMOというITのプロ集団が提供するサービスで、一体なにが起きていたのでしょうか。
かつてないほど悪質なこのサイバー攻撃の裏には、信じられないような「隙」が存在していたのです。
何故GMOはサイバー攻撃を受けた?その理由を徹底考察!
前の章でもお伝えしたように、GMOインターネットグループは、ITのプロ集団が集う大企業の一つであり、証券サービス等多岐にわたって事業展開していますが、セキュリティ対策もしっかりされているはずです。
なのに、何故急に国家をも揺るがしかねないほどのサイバー攻撃を受けることとなってしまったのでしょうか?
もしかしたら、先日、世間を揺るがしたコミックシーモアへのサイバー攻撃など、他のWebサービスにも関係している大きな理由があったのでしょうか?
早速、その理由を私なりに徹底考察してみることにします。
企業(GMO)に対する強烈な脅迫材料になると犯行グループが考えた可能性
GMOインターネットグループは、2022年9月にGMOインターネットグループ株式会社へと会社名が変わり、より一層大きくなった企業です。
単純なインターネットサービスはもちろんのこと、「ロリポップ!」などのレンタルサーバー事業や、FX投資などの金融事業もどんどん拡大している印象を強く受けているだけに、犯行グループからも目がつけられやすかったのは事実と言えるでしょう。
決してGMOインターネットグループが知名度を上げたことが悪いという気はサラサラありません。
ただ、知名度が上がると何かと狙われやすいという側面を持っていることも一つの事実であるということは、理解しておく必要はあると思います。
しかも、GMOインターネットグループは証券サービスやFX関連インフラも展開しています。
GMOをサイバー攻撃した上で、サービスを利用している個人投資家からもダブルで金銭を着服できるとなれば、警察に捕まり重い刑罰を受けるリスクを背負ってでも、十分すぎるメリット(リターン)があると犯行グループは考えたのではないでしょうか。
もちろん、どんな理由があれサイバー攻撃をして良いわけではありません。
ただ企業としては、より一層の警戒心を持ちセキュリティ対策をしなければいけなかったと言えますね。
GMOインターネットグループのセキュリティが甘かった
何度も言いますが、GMOインターネットグループ自体はサイバー攻撃を受けた被害者であり、それ以上でもそれ以下でもありません。
ただ、今回のような事件が発生してしまうと、直接的な影響や不利益を受けるのは顧客であるユーザーたちです。
そのことをGMOインターネットグループが意識しきれていなかったためか、セキュリティ対策が甘かったと言わざるを得ない状況だったようです。
今回被害に遭った「お名前.com デスクトップクラウド」は、「FX自動売買に特化したVPS(仮想専用サーバー)サービス」でした。
サーバーに詳しくない人からしてみれば、「わざわざ難しいVPSなんて使わず、初心者向けのレンタルサーバーとかで提供すれば良かったのでは?」と思われるかもしれません。
理論上、そうできれば一番楽なのですが、結論から言うと技術的にそれは不可能でした。
私もFXをやらない人間なので詳細を理解するまで時間がかかったのですが、どうやらFXを自動売買するためには、MT4/MT5というシステムソフトとともに、それぞれの環境に見合った自動売買用ソフト(EA)を動かすための「自由なWindows環境(PCそのもの)」が必要不可欠だからです。
端的に言うと、「P5X(ペルソナ5 ザ・ファントム X)」や「アナザーエデン」のようなソーシャルゲームがいくら配信されていても、それを動かすiPadやSteamなどのプレイ環境が揃っていないことには遊べないと言っているようなものです。
要は、MT4/MT5とユーザーごとに適したソフトの両者が揃っていないと、FXの自動売買は成り立たないという話です。
では、なぜ自宅のPCではなくVPSなのかというと、VPSは仮想空間にあるレンタルPCのような存在ですので、自宅のPCをつけっぱなしにするよりも24時間フル稼働させやすく、停電や回線トラブルなどの環境的な制限を受けづらいことが最大のメリットなんだとか。
ただ、今回VPSを提供していたGMOインターネットグループの環境は最悪でした。
ユーザー同士の環境を隔てる壁が超極薄なセキュリティだったため簡単に突破されてしまい、今回のような事態に発展したと言われています。
例えるなら、仮にユーザーが自分の部屋の鍵を掛け忘れていたとしても、あるいは逆にガッチガチに施錠していたとしても、建物全体のセキュリティや距離感がスカスカで、マスターキーごと突破されてしまうような状態でした。
本来なら二重・三重のセキュリティを施し、被害が隣に広がらない対策をしておかなければならなかったのに、それを怠っていたことで犯行グループに狙われてしまったようです。
以上、犯行グループ側の思惑と、GMOインターネットグループのセキュリティ対策の甘さが合致してしまい、今回の事件が勃発してしまったというのが大きな要因と考えられます。
特にFXなどのサービスを拡充し大きく成長を遂げている企業ならば、よりセキュリティ対策を強化しつつ、ユーザーが快適にサービスを受けられる環境整備に努めてほしいですし、このような犯行を実行するスキルがあるならば、犯行グループはそのスキルをもっと別のところに使ってほしい。
そのように強く思う次第です。
私たち(ユーザー)にも今すぐできる「ちょうどいい」セキュリティ対策
今回の一件のように、インフラ基盤そのものが攻撃された場合、私たちユーザーがどれだけセキュリティに意識を向けていたところで、個人レベルで防ぎきることは不可能です。
だからといって「企業に任せきりで何もしない」のではなく、私たち自身もセキュリティに対してしっかりとした意識を持つことが大切になってきます。
では、専門知識を持たない一般ユーザーである私たちができるセキュリティ対策とは、具体的にどのようなものがあるのでしょうか。
「すべて自前で対策する」のも「完全な丸投げ」も間違い
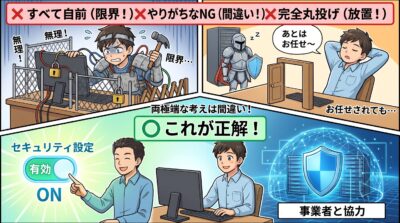
まず大前提として、「すべて自前で完璧なセキュリティを組む」という思考も、「企業に完全に依存しきって放置する」という思考も、どちらも捨ててください。
実は以前、某ECサイトで購入したスマホが勝手にキャンセルされたトラブルについてSNSに投稿した際、見知らぬ人からいきなり「セキュリティは何を使っているんだ?」という意味不明な質問を投げかけられたことがありました。
そもそも、ECサイト側がどのようなセキュリティを導入していようが、一般ユーザーが買い物をするのに支障をきたす事態になってしまっている時点で本末転倒です。
ましてや、私のブログサイトと某ECサイトのセキュリティ状況には何の関係もありません。
私自身、セキュリティシステムそのものをゼロから自前で構築するような高度なスキルは持ち合わせていません。
だからこそ、ブログ運営においてはレンタルサーバー(ConoHa WING)などの事業者にインフラ部分のセキュリティを一定程度任せています。
一般ユーザーにできることと言えば、「事業者が用意してくれたセキュリティ機能を活用し、設定をONにすること」くらいです。
大手IT企業のGMOインターネットグループでさえセキュリティの隙を突かれてサイバー攻撃を受ける時代です。
一般ユーザーが完璧な防御システムを自前で構築できるわけがありませんし、仮にやろうとすれば膨大な労力と費用がかかり、心が折れてしまうだけでしょう。
「できる範囲」の設定をオンにする意識を持つ
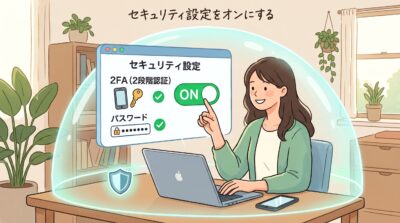
だからといって、「自分では何もできないから」と企業にすべてを丸投げし、セキュリティに対する意識をゼロにしてしまうのも大いに問題があります。
私たちがやるべきなのは、大それた防犯システム自作することではなく、「提供されているセキュリティ機能を正しく使うこと」です。
- 二段階認証(2FA)を必ず有効にしておく
- 提供されているセキュリティ設定のスイッチを「ON」にしておく
- 使い回しのパスワードをやめ、推測されにくいものにする
これだけでも、何もしないで放置している状態に比べれば十分に大きな効果があります。
ユーザーに求められるのは、決して高度な技術ではなく、こうした「身の丈に合った防犯意識」です。
確かに、個人でできるセキュリティ対策には限界があります。
しかし、「自分ができる範囲の設定をしっかり行い、セキュリティに関心を持ち続けること」。
これこそが、これからますますIT化が進む社会において、私たちユーザーひとりひとりに求められる姿勢なのではないでしょうか。
少しずつでも構いませんので、いざというときに備えて今からできる範囲でのセキュリティ対策を講じていきましょう。
まとめ
今回は、GMOインターネットグループを襲ったサイバー攻撃の背景や理由を考察しつつ、私たちユーザーが持つべきセキュリティ意識について意見をまとめました。
AI技術が進みIT社会が拡大する現代において、技術を利便性の高いものにするのか、悪用して犯罪に使うのかは人間次第です。
今回は、犯行グループの悪意とGMOのセキュリティの甘さがこのような事態を生んでしまいましたが、私たちユーザーにとっても決して他人事ではありません。
企業ほど大それた対策はできなくても、
- 使い回しや簡単なパスワードを避ける
- 二段階認証を設定する
- 企業が用意してくれたセキュリティ機能を活用する
といった対策なら今すぐ可能です。
最悪の事態を防ぐためにも、日頃から防犯意識をしっかり持っておきましょう!
コメント