GMOインターネットグループへのサイバー攻撃で話題となった「VPS」。
ニュースで目にして「聞いたことはあるけれど、正直よくわからない」と素通りしてしまっていませんか?
一見、専門的で「自分には関係ない」と思いがちですが、VPSは攻撃の踏み台にされたり、乗っ取りの標的にされたりと、セキュリティ上極めて重要な要素です。
私たちが日常的に利用するWebサービスや企業の業務インフラを裏で支える存在だからこそ、決して他人事ではありません。
そこで本記事では、VPS(仮想専用サーバー)の基本的な仕組みや共有サーバーとの違い、そして「なぜ今回のサイバー攻撃に関連しているのか」を分かりやすく解説します。
「VPSって何?」という疑問をすっきり解消し、Webの裏側の知識を身につけましょう!
VPSは仮想空間上に所有する「自分だけのフリースペース」
私たちの生活は、AIが当たり前のように入り込むようになり、ネット検索すらAIが答えるのが当たり前の世界になりつつありますよね。
それどころか近年では「AIエージェント」と呼ばれ、身の回りのスケジュールやタスク管理までこなしてくれる、ちょっとした執事やメイドのようなサービスまで展開されるようになりました。
ある意味とても便利な世の中になりつつあると言えますが、その一方で、先日発生したGMOインターネットグループを襲ったサイバー攻撃や、AIの不具合による個人情報漏洩など、技術の進化に伴うトラブルや事件も目立つようになってきています。
そんな中、GMOの一件をきっかけによく耳にするようになったワードが『VPS』ではないでしょうか?
とはいえ、よく耳にする言葉ではあるものの「その実態はいまいちよくわかっていない」というのが正直なところだと思います。
私自身も、なんとなく存在こそ把握していましたが、最初は「普段使っているレンタルサーバーサービスと何が違うの?」というくらいのレベルでしかVPSについて理解していませんでした。
結論から言ってしまえば、VPSとは「個人で自由にOSやアプリを導入できる、仮想空間上の実験的フリースペース」です。
正式名称は英語で『Virtual Private Server(バーチャル・プライベート・サーバー)』といい、もちろん提供側の利用規約というルールは存在しますが、その枠内であれば何をやっても自由です。
好きなシステムを構築したり、プログラミングの実験をしたりと、自分好みの環境をゼロから作り上げることができます。
さらに大きなメリットとして、プログラムに不具合が起きたりシステム上のトラブルが発生したりしても、手元のパソコン(自分の物理的な環境)には直接被害が及びません。
最悪の場合でも、VPS内を初期化して再構築するだけで済むため、自分の物理環境を傷つけることなく様々な実験・開発に活用できる利便性の高さから、多くのユーザーに重宝されています。
ただし、今回のGMOの一件で大きく取り沙汰されたのは、「VPSという自由で強力な環境だからこそ、セキュリティ管理や運用の重要性が極めて高い」という点です。
VPS上で動かしていたFXの自動売買(MT4など)が障害によって停止し大きな損害につながったり、設定の不備を突かれて外部から不正アクセスの標的にされたりと、利便性の裏側には相応のリスクが潜んでいます。
VPSそのものが危険というわけではなく、高い自由度を持つからこそ「適切なセキュリティ対策と管理責任」がセットで求められるのです。
では、ここまで自由度が高く便利なVPSですが、私たちが普段ブログやホームページ作成などでよく耳にする「一般的なレンタルサーバー」とは、一体何がどう違うのでしょうか?
次の章では、両者の決定的な違いについて分かりやすく紐解いていきます。
「シェアハウス」か「更地」か?レンタルサーバーとVPSの決定的な違い
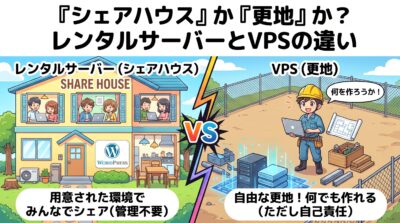
前の章で「VPSは自分専用のフリースペース」とお伝えしましたが、「サーバーを借りる」と聞いて真っ先に思い浮かぶのは、ブログやホームページの運営でおなじみの一般的なレンタルサーバー(共有サーバー)ではないでしょうか。
例えば、私が当ブログを運営するために契約している「ConoHa WING」のレンタルサーバーもその一つです。
サーバーをレンタルし、そのスペースにWordPressを導入してブログを構築するまでの流れ自体は、一見するとVPSと大差がないようにも思えます。
私自身も自前でゼロから構築領域を確保しているわけではなく、ConoHa WINGのサーバーの一部を間借りし、そこで提供されているWordPressを用いる形で初めてブログが運営できています。
サーバーを「間借りする」という点では両者とも同じですが、重要なのはこの先(自由度と責任の範囲)の話です。
レンタルサーバーは、WordPressをはじめとする主要な環境があらかじめ用意されている代わりに、OSや特殊なアプリを好き勝手に導入することはできません。
サービスによって多少の選択肢はあるものの、「用意された枠組みの中で使う」ため、自由度が低く、そのぶん管理責任も少ないという特徴を持っています。
一方でVPSは、「更地のスペース」をそのまま借りるイメージです。
提供会社の利用規約という最低限のルールさえ守れば、どんなOSを入れようが、どんな特殊なプログラムを動かそうが完全に自由です。
つまり、「自分だけの特殊な環境を作りたい」「プログラミングやシステムの実験をしたい」という人が選ぶのがVPSというわけです。
例えば、新しい開発環境を構築してテスト運用してみたい、あるいは24時間365日稼働し続けるWebサービスやWebアプリを実験的に動かしてみたいといった、あらゆる挑戦ができるのがVPS最大のメリットです。
ただし、レンタルサーバーのようにセキュリティが最初から自動でフル更新・設定されているわけではありません。
OSのアップデートや防犯設定などをすべて自分で行わなければならないため、「自由度が高いぶん、責任の範囲も重い」というまさに一長一短の特徴を持っています。
「個人の設定ミス」では済まされない!GMOを襲ったサイバー攻撃の裏側
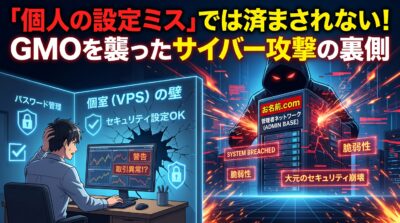
さて、ここで、GMOインターネットグループが受けたサイバー攻撃事件の話に戻したいと思います。
※GMOインターネットグループが受けたサイバー攻撃事件の詳細は、下記関連記事にて発信してるので、気になる方は併せて一読してください。
関連記事:GMOを襲ったサイバー攻撃の理由は?背景と個人でできる対策を徹底解説!
そもそも、GMOがFX自動取引のために提供している「お名前.com デスクトップクラウド」は、VPSという仕組みを利用して初めて成立するサービスでした。
FXの自動売買を行うためには、取引ツールである「MT4」や「MT5」を動かし、さらにユーザーごとに異なる自動売買用プログラム(EA:Expert Advisor)を24時間稼働させるための「自由なWindows環境(自分専用のPC空間)」が必要不可欠です。
仮に、MT4/MT5といったツール単体を動かすだけなら、GMO側がレンタルサーバーでWordPressを標準提供するように、決まった環境を全ユーザーに用意すれば済む話です
しかし、ユーザーが独自に入手した様々な自動売買ソフトを自由に導入・設定して動かすためには、どうしても「何でも導入できる自由なVPSの空間」でなければ対応できません。
以前、ソーシャルゲームを例に挙げて解説した際にも触れましたが、いくらシステムソフトが共通していようとも、それを動かすための環境(自分専用のPC空間や自動売買用プログラム)が異なれば、自動売買そのものが機能しなくなってしまいます。
だからこそ、自由に環境を創り上げるためのフリースペース(VPS)が必要不可欠となるわけです。
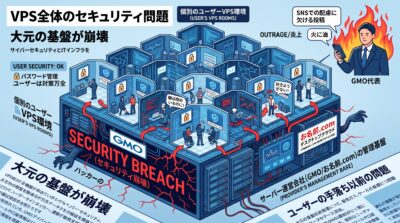
なぜこの事件が「VPS全体のセキュリティ問題」として衝撃を与えたのか?
FXの自動売買のためには、自由な環境を整えた上で、さらにシステムソフトも導入しなければなりません。
そのため、GMO側もVPSサービスと紐づける形で「お名前.com デスクトップクラウド」を提供していました。
では、セキュリティの導入やアップデート設定が原則「ユーザー責任」とされるVPS絡みの問題で、なぜ今回はユーザーではなくGMO側に大きな問題があったと言えるのでしょうか?
実は、セキュリティソフトのインストールやOSアップデートといった運用の部分はユーザー責任ですが、その前提となる「安全なサーバー基盤や管理プログラム」を用意する責任は、レンタルサーバー同様、GMO側にあるからです。
今回の案件は、提供元であるサービス基盤側(管理者権限や管理ネットワーク)への侵入を許してしまったことで発生しました。
つまり、「ユーザー側の設定漏れが原因で認証情報が盗まれた」という話では決してありません。
本来、VPSは「仮想空間で部屋ごとに完全に独立している(個室)」はずの環境です。
しかし、今回はこの独立した仮想空間を支える大元のセキュリティ基盤の堅牢さが希薄だったことが原因で、サイバー攻撃を受けてしまいました。
当然、ユーザー側に手落ちがあれば、いくらサーバー本体の基盤が頑丈であってもリスクは生じますし、双方の対策が揃って初めて安全が保たれるのは重々承知しています。
しかし、今回はGMO側に原因があったとされているため、ユーザーの手落ち以前の問題なのです。
どんなにユーザー側で適切な設定や強固なパスワード管理をしたとしても、個人のVPS環境で動かしていた取引ツールの情報が盗まれ、ログイン中の口座で身に覚えのない不正取引による損害が出ているわけですから、極めて悪質でタチが悪いと言わざるを得ません。
さらに、GMOの代表自らがSNSで不適切な投稿をしてしまい、火に油を注ぐ形となってしまったというニュースもあるだけに、会社として相当な悪手を打ってしまったと言えるでしょう。
引用元ニュース記事:GMO熊谷代表、会見で改めて謝罪 SNS投稿巡り「配慮が欠けていた」
正直なところ、色んな意味で管理や危機意識が甘かったのだと感じます。
その甘さが、結果として犯行グループに大きな隙を与えてしまったのかもしれません。
私たち利用者側でできるセキュリティ対策(パスワード管理や設定の徹底)をどれだけ完璧にこなしていても、大元であるサーバー管理会社側のセキュリティがガタガタではどうにも防ぎようがありません。
GMOインターネットグループには、もう一度襟を正し、二度とこうした事態を起こさないよう徹底的なセキュリティ対策を講じてほしいと願うばかりです。
まとめ
今回は、GMOのサイバー攻撃事件で話題となった「VPS」の基本的な仕組みや、一般的なレンタルサーバーとの違いを解説した上で、改めて今回の一件が与えた衝撃の重さについてまとめてみました。
そもそもVPSとは、仮想空間上に自分専用のPC(更地)を借りるサービスを指し、FX自動売買のように「自分に合った環境を構築して24時間365日稼働させる」にはうってつけのサービスです。
しかし自由度が高い反面、セキュリティ設定などの管理責任も大きく、基本的には自己責任となります。
とはいえ、今回の一件に関しては、それ以前の問題として、サーバーそのものにおけるセキュリティの甘さが引き金となり被害が拡大した模様です。
さすがにサーバー大元のセキュリティが甘く攻撃を受けてしまうものに関しては、ユーザー側では防ぎようがありません。
そこはGMOにしっかり対策を講じてほしいと願うばかりですね。
コメント