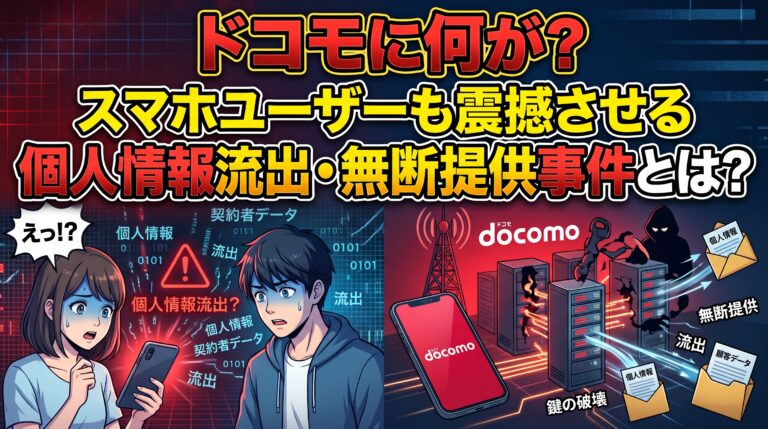
先日のGMOインターネットグループを襲ったサイバー攻撃事件を皮切りに、IT社会の前提を揺るがす個人情報漏洩事件が相次いでいます。
そんな中、ついに通信大手のドコモでも通信障害と同時期に大規模な個人情報流出が発生し、大きな衝撃が走りました。
あの大手ドコモで、一体何が起きているのでしょうか。
しかも調査を進めると、外部からのサイバー攻撃だけでなく、別件でドコモ自らが顧客情報をAmazonへ無断提供していたという信じがたい不祥事まで発覚しています。
本記事では、ドコモへの不正アクセスによる個人情報漏洩問題の全貌を紐解くとともに、企業のガバナンス不全が招いたデータ無断提供問題、そして私たちが受ける影響やリスクについて徹底解説していきます。
ドコモユーザーを震撼させ続けているドコモ・個人情報漏洩事件の全貌
近年、何かと世間を騒がせIT社会をも揺るがそうとしている個人情報漏洩事件。
GMOインターネットグループの一件では、FX(外国為替証拠金取引)投資家向けなどのクラウド型デスクトップサービス「お名前.com デスクトップクラウド」が標的に遭い、個人情報が盗まれてしまいました。
さらに、被害はそれだけに留まらず、利用者の一部でアカウントが悪用され強制的にロスカットさせて証拠金を吹き飛ばすという「資金破壊工作」を受けたという被害報告まで出ています。
個人情報を悪用されたり、最悪、資産を奪われたりするというなんとも悪質極まりない事件が勃発し、IT社会に致命的な打撃を与えているとも言えそうです。
※GMOインターネットグループの個人情報流出事件に関しては、過去に記事にしておりますので、気になる方は併せて下記関連記事もご覧ください。
関連記事:GMOを襲ったサイバー攻撃の理由は?背景と個人でできる対策を徹底解説!
そして、その混乱を呼ぶような悪質な事件は後を絶たず、現在では様々なITサービスに打撃を与えてしまっていますが、その中でも今大きな騒動となっているのがドコモの個人情報漏洩問題です。
今回の件では、ドコモユーザーが扱う『dアカウント』や関連システム内部の複雑な連携の隙を突かれ、一網打尽と言わんばかりに最大約29万件もの個人情報が抜き取られてしまった模様です。
そして、この不正アクセスによる被害範囲は現現ユーザーにとどまらず、「一部の過去の解約者データまで流出対象に含まれている」という発表もあり、正直強い恐怖を感じさせられます。
というのも、私自身、20年以上前、iモードが出始めた頃にドコモを契約していたことがあり、その時の個人情報まで抜き取られていると思うと、現在まったくドコモに関わりを持っていなくとも安心して眠れません。
私のように20年以上前の情報なら利用価値は薄いかもしれませんが、直近でドコモと契約を解除したユーザーにとっては絶対に他人事ではないはずです。
一応、ドコモ側からお見舞金が出るかもしれないという話も耳にしますが、技術的な原因こそ別事案とはいえ、不正アクセスによる情報漏洩の恐怖と同時に通信障害まで平行して発生している状態です。
ユーザーからすれば二重の被害を同時に突きつけられているようなものであり、現場が大混乱に陥っている件も含めて、GMO以上に大事になってしまった事件と言えるでしょう。
さらに、事件はここで終わりではありません。
何と、別件でドコモがポイント付与のために紐づけしていたAmazonへ、ユーザーの個人情報を無断提供していたことも発覚!
ドコモとしては、あくまでポイント付与のための紐づけを行うことが目的で、本来、同意を求めるメッセージを表示するべきだったものが「システム改修時の不備」によって表示されずに無断提供されていたと弁明しているようですね。
ただ、いくらポイント付与のためのデータの紐づけが目的であったとしても、ユーザーの同意もなく個人情報を別会社に提供されるなんて、利用者の立場からすれば絶対に容認できない言語道断な話です。
当然、そのことを総務省も重大視し、ドコモへ是正勧告(行政指導)を通達したニュースも報じられていました。
今回はAmazon側に落ち度がない「完全な巻き込まれ(もらい事故)」ですが、だからこそ事態は深刻です。
もし、この無断連携や安全性の欠如が原因でAmazon側のブランドイメージや売上に直接的な悪影響が出たとしたら、Amazon側だって当然黙ってはおらず、巨大企業同士の大問題へと発展するでしょう。
さらに、こうしたプラットフォーム間の安全性が担保できないとして国や規制当局が海外巨大IT企業とのデータ連携制限などに踏み込むようなことになれば、ドコモ一社の問題にとどまらず、二国間のデジタル通商や外交問題にまで飛び火する危険性だってゼロではありません。
もちろん、これは最悪のシナリオであり、現時点でこの様な事態に陥っているわけではありません。
ただ、それだけ危険性がある事案ということには違いなく、ドコモの失態はただのミスでは済まされない重大事案と言えるでしょう。
事実、今なお通信障害の一件も併せて、この炎上騒動はとどまる気配を一向に見せていません。
この事自体が、事の重大性を物語っているといえるのではないでしょうか。
多くのドコモユーザーや過去にドコモを契約していたユーザーたちが、個人情報を抜き取られる恐怖に怯え、その上、技術的な原因こそ別とはいえ、平行して発生している通信障害で通話すらできなくなるリスクまで同時に背負わされるのであれば、それは到底容認できる話ではありません。
果たして、GMOに続き、大手企業の大失態はどこまで広がってしまうのでしょうか。
私たちのIT社会の未来に、強い不安を拭い去ることができません……。
怖がってばかりいても仕方ありませんが、私たちにはどうにも出来ないことが多い案件だけに、しっかり動向を見守りたいところです。
流出データから押し寄せる「二次被害」の恐怖と巧妙な詐欺手口
前の章で触れた通り、今回のドコモの不正アクセスにおいて極めて恐ろしいのは、「抜き取られたデータの質の悪さ」です。
単にメールアドレスやアカウントIDが漏れたというレベルではなく、氏名、住所、電話番号、生年月日といった基本情報に加え、一部では銀行の口座情報や「本人確認書類の番号」まで流出対象に含まれていたと発表されています。
「パスワードや暗証番号は流出していないから一安心」と胸を撫で下ろすのは、あまりにも早計と言わざるを得ません。
攻撃者の本当の狙いは、むしろここから始まる「二次被害」にあるからです。
氏名・電話番号・本人確認番号を抜き取られることの本当の危険性
メールアドレスだけの流出であれば、迷惑メールフォルダに放り込んで終わる話かもしれません。
しかし、「本名」「電話番号」「住所」、そして「免許証などの本人確認書類の識別番号」がセットで裏社会に渡ったとなると、話の次元が変わってきます。
攻撃者はこれらのデータを使って、私たち個人をピンポイントで特定し、「あなた専用にカスタマイズされた偽メッセージ」を送りつけてくるようになります。
まぁ、その程度なら無視すればまだ済むのかもしれませんが、最悪なのはここからです。
彼ら攻撃者は、手に入れた個人情報を売買して金儲けすることも平気で行います。
私自身、リーマン・ショックが起きる前頃に、生活苦で借金を抱えて苦しんだ時期がありました。
訪問販売で情にほだされ、無理して商品を購入してしまったことがツケとなり首が回らなくなったのですが、その恩すら仇で返されるとは思ってもみませんでした。
ただ、この苦い体験が良い教訓となったことは、不幸中の幸いだったのかもしれません。
当時、私の個人情報はあらゆる方向に横流しされ、いたずら電話や勧誘電話が頻繁にかかってくるようになってしまいました。
昔のように人情など一切通用せず、金儲けのためなら人の心を土足で踏み荒らすのが正義や常識のように扱われる⋯
そんな社会へ腐敗していく現状を見ると、個人情報漏洩は極めて危険な話だと痛感します。
また、その一方で、ドコモなどの大手サービスを装って偽の着信や通知を送り、そこからフィッシング詐欺を仕掛けてくるケースも多々あります。
これも私の実体験ですが、過去に一度Amazonから偽の通知が届き、クレジットカードの情報を抜き取られてしまったことがありました。
その際には、40万円ほどの不正利用(上限10万円のカードであるにも関わらず……)をされたらしく、信販会社から問い合わせがあって迅速に対応してもらったため、直接の金銭的被害を受けずに済みましたが、今考えてもゾッとします。
このように、個人情報の中でも氏名・電話番号・本人確認書類の番号をごっそりまとめて抜き取られることは、一歩間違えれば重大な被害に直結する非常に危険なことなのです。
ドコモ公式を騙る「最新フィッシングSMS」の恐怖
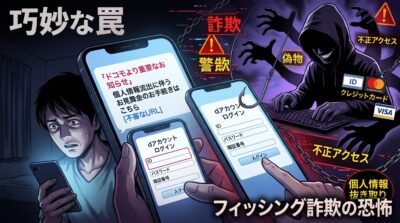
先ほど話に触れた、私自身が経験したAmazonの偽通知もそうですが、一度流出した個人情報は、攻撃者によって巧妙なフィッシング詐欺の材料として悪用されます。
特に今後ドコモユーザーが最も警戒すべきなのは、スマホのSMS(ショートメッセージ)に届く「ドコモ公式」を装った偽通知です。
攻撃者は、ニュースや世間で実際に話題になっている出来事を極めて巧みに利用してきます。
具体的には、以下のような文面で送られてくるメッセージに注意が必要です。
- 「ドコモより重要なお知らせ:個人情報流出に伴うお見舞金のお手続きはこちら」
- 「セキュリティ警告:dアカウントへの不正アクセスを検知したため一時停止しました」
- 「ドコモオンラインショップ:ご注文商品の発送確認・決済変更手続きについて」
実際に「お見舞金の検討」や「不正アクセスによるメンテナンス」といったニュースが連日報じられているため、ユーザーとしては「自分にも連絡が来た」と一瞬信じ込みそうになってしまいます。
あの時も、突然Amazonを装ったメールが届き、『サイトのセキュリティ向上のためのデザイン変更か何かで、ログインIDやパスワードなどの個人情報を再度登録しなくちゃいけない』と言われ、私自身、考えもせずに登録してしまったために全て抜き取られてしまいました。
当時を振り返ってみると、完全にAmazonと錯覚するような本物と瓜二つのメッセージだったので、思わず信用してしまうのも仕方ありません。
しかし、それこそが彼らの常套手段⋯
突然、本物と区別がつかない偽のログイン画面が表示され、そこでIDやパスワード、暗証番号を入力させてアカウントを完全に乗っ取るのが彼らの狙いであり、私を含めた多くのユーザーが被害に遭っているのです。
確かに、今になって考えてみたら、明らかにおかしな話で『なんでこんなのに引っかかったのだろう?』と思ってしまいますが、突然、愛用していたサイトから連絡が来たら思わず信じて行動を起こしてしまうものです。
結局、ログインIDとパスワード、クレジットカードの番号が抜き取られ、まんまとフィッシング詐欺に引っかかり怖い目に逢いました。
後日、クレジットカードも変更し、ログインID・パスワードも変更して対応は済ませましたが、『少しでも油断して相手を信用してしまうと、恐ろしい目を見るという苦い典型例』だったのだと思います。
警戒心が薄れた「過去の解約者」を狙う卑劣な罠
今回のドコモの個人情報流出において、もう一つ絶対に見過ごせないのが「過去にドコモを解約した人」や「昔dアカウントを使っていただけの人」のデータまで含まれているという点です。
現在進行形でドコモを利用している人であれば、ニュースを見て「自分も気をつけなきゃ」と警戒を強めることができます。
しかし、何年も前に解約した人や、昔カードを作った際にアカウントを開設しただけの人はどうでしょうか。
「自分はもうドコモを使っていないから関係ない」「過去の話だ」と思い込んでしまい、完全に防衛意識のエアポケットに入ってしまいます。
攻撃者は、まさにそこを狙ってきます。
解約して何年も経った頃に、突然「dアカウントの更新」や「過去の契約に関する重要なお知らせ」といったSMSが届いたら、多くの人は「解約がうまくできていなかったのか?」「勝手に料金が発生しているのか?」と焦り、確認のためにリンクを開いてしまうのです。
これも、先程の私の事例によく似た手法ですよね。
突然「dアカウントの更新」という題目のメッセージを『過去の契約に関する重要なお知らせ』という形で送られてきたら、送られた側の心理としては『何事?』となってしまっても何らおかしな話ではありません。
それが、もう使っていないものと割り切って無視できれば良いのですが、最悪、また使うかもしれないと無視できずに対応してしまうと、フィッシング詐欺の餌食となってしまいます。
たとえドコモと直接契約していなくとも、dマガジン等のコンテンツもサービス展開しているドコモですから、dアカウントは維持したいというユーザーも一定数いらっしゃるはずです。
その事を考えると、ドコモとのスマホの契約を解消してしばらく経った頃に、『喉元過ぎれば熱さを忘れる』的な攻撃を仕掛け、人の警戒心が薄れたところを狙ってくるというのはなんとも悪質ですが、それが攻撃者の狙いだとも言えます。
それ故に、私たちユーザーは、契約解除したあとほど、ターゲットにされやすいと危機感を高く持つべきなのかもしれませんね。
被害を防ぐために「今すぐやるべき」具体的な自衛策
今の時代、他人事のように我関せずで進んでいると、突然、意外なところから個人情報を抜き取られ、悪用・利用されてしまうなんてことが起きるかもしれません。
危機感をつのらせておくことも重要ですし、それと同じくらい『攻撃者が侵入するスキをあらかじめ塞いでおくこと』も極めて重要な要素です。
確かに、流出してしまった個人情報を私たちが回収することはできませんが、流出データを使った二次被害(アカウントの不正ログインやクレジットカードの不正利用)を防ぐための手立ては、まだ残されています。
現ドコモユーザーはもちろん、「過去に契約していただけ」「dアカウントだけ残っている」という元ユーザーの方も、今すぐ以下の3つの対策を実行してください。
パスワード運用をやめ「パスキー認証」へ移行する
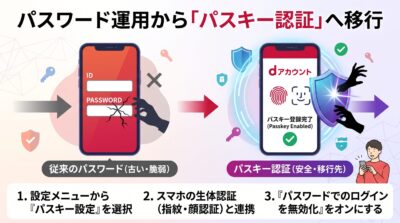
フィッシング詐欺の最大の狙いは、本物そっくりの偽画面で「IDとパスワード」を盗み取ることです。
しかし、dアカウントを「パスキー(生体認証・端末認証)」に切り替えておけば、万が一偽サイトのリンクを開いてしまっても、パスワードが存在しないため盗まれようがありません。
その手順は以下のとおりです。
- 「dアカウント設定アプリ」またはWebの「dアカウントメニュー」にログイン
- 「パスキー設定」を選択
- お使いのスマホ(Face ID / 指紋認証 / 画面ロック解除コード)と連携する
- 「パスワードでのログインを無効化(いつもパスキー設定)」をオンにする
以上の設定(パスワードでのログインを無効化)までしておくことで、攻撃者が従来のパスワードを使って裏から不正ログインしてくるルートを完全に遮断できます。
使っていない「外部サービス連携」と「決済連携」を解除する
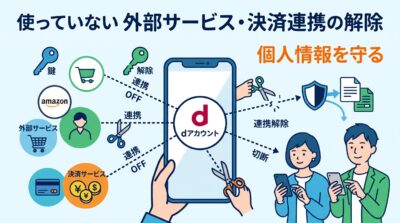
dアカウントは、Amazonをはじめとする様々な外部サービスや各種決済と連携できるようになっています。
しかし、使っていない連携が残ったままだと、dアカウントが不正利用された際に被害が外部サービスへ拡大するリスクがあります。
実際に、今回の一件で、ポイント付与を目的としながらも、ユーザーに確認すらせずにAmazonに個人情報が無断提供されています。
既に解約済みのサービスや長年使っていない連携は、個人情報が渡ってしまう前に速やかに連携解除しておくことを強くおすすめします。
その手順は以下のとおりです。
- dアカウントの「会員ページ(お客様注意事項・設定)」にログイン
- 「外部サービス連携設定」を確認し、利用していないサービス(Amazon等)の連携を解除する
- 「サービス連携一覧」や「決済サービス利用履歴」をチェックし、覚えのない連携がないか確認する
必要としない連携(紐づけ)を断ち切っておくこと(連携解除)で、無駄に個人情報が流出するリスクを軽減できますので、必要のない連携は断ち切っておきましょう。
不審なSMS・メールは「開かず無視」+「公式アプリからアクセス」を徹底
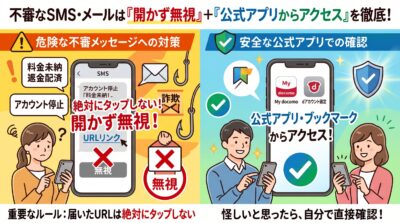
どれだけ注意していても、ドコモ公式を騙るフィッシングSMSは届きます。
重要なのは、「届いたメッセージ内のURLは絶対にタップしない」というルールの徹底です。
- 「お見舞金の支給」
- 「アカウントの緊急停止」
- 「料金未納・契約確認」
一瞬、注意が向いてしまいそうなメッセージ(SMS・メール等)ばかりですが、意外とフィッシング詐欺のトラップであるケースが多いです。
こうした通知が届いて気になったとしても、メールやSMSのリンクから入るのではなく、必ず自分でブックマークしておいた公式ページや、スマホの「dアカウント設定アプリ」「My docomoアプリ」から直接確認する習慣をつけましょう。
公式サイトや警察・総務省などの公式ページなどでも、注意喚起を促すメッセージは発信されていますが、案外見落としがちではありますので、皆さんくれぐれも気をつけましょうね。
まとめ
今回は、ドコモが今抱えている個人情報漏洩&無断個人情報提供(Amazonに)問題の全貌や、二次被害の恐怖・私たちに出来るセキュリティ対策を出来る限りわかりやすく解説させていただきました。
今や、ドコモなどの大手一流企業でさえターゲットにされかねないサイバー攻撃であり、今回の一件に関してはドコモ自らが、Amazonへ個人情報を無断提供してしまう失態を犯していて非常に悪質です。
もちろん、意図的なものではないとしても、ユーザーのあずかり知らないところで被害が発生したのではたまったものではありません。
私達にできることは限られているとは思いますが、今の時代、他人事としてセキュリティを軽視していると二次被害も発生し取り返しがつかなくなります。
本記事でもセキュリティ対策を解説しておりますので、ぜひ、一つの参考に、皆さんの大切な個人情報を護るよう心がけましょう。
コメント